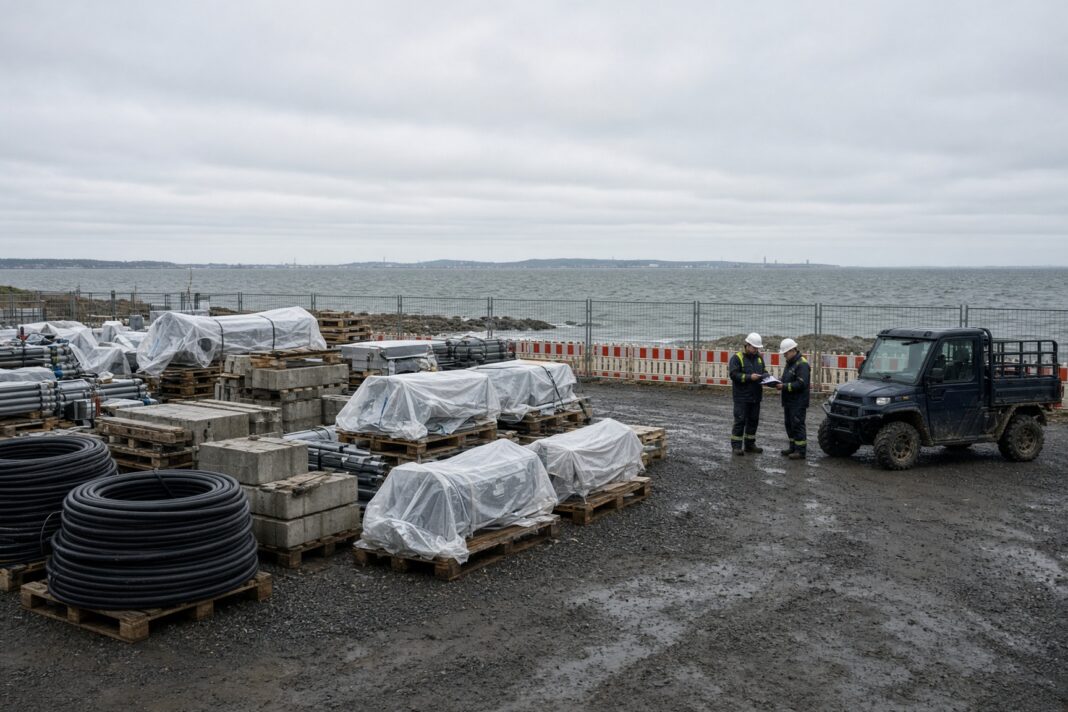

Un atac informatic asupra sistemelor IT ale consorțiului Femern Link Contractors a perturbat, la 12 octombrie 2026, lucrările la tunelul Femernbelt dintre Germania și Danemarca. Nave specializate de construcții au fost oprite, sistemele electronice de acces au fost blocate, iar angajaților li s-a interzis temporar să folosească computerele și rețelele Wi-Fi.
Incidentul arată cât de repede o problemă digitală poate ajunge să paralizeze activități fizice pe un șantier maritim de mari dimensiuni. În același timp, autorii atacului nu sunt cunoscuți. Experți danezi au indicat posibilitatea implicării unor hackeri ruși, însă această ipoteză nu reprezintă o atribuire confirmată.
Un proiect de 18 kilometri, dependent de coordonare digitală
Tunelul Femernbelt este construit sub Marea Baltică pentru a lega insula germană Fehmarn de insula daneză Lolland. Construcția va avea aproximativ 18 kilometri și este proiectată pentru circulația rutieră și feroviară. Deschiderea conexiunii este planificată pentru 2029, iar după finalizare obiectivul ar urma să fie cel mai lung tunel din lume care combină o șosea și o cale ferată.
Un asemenea proiect depinde de o rețea complexă de operațiuni pe mare și pe uscat. Navele specializate, echipele de muncitori, materialele, accesul în zonele de lucru și procedurile de siguranță trebuie coordonate permanent. Sistemele informatice nu au aici doar un rol administrativ: ele susțin comunicarea și planificarea activităților de construcție.
De aceea, oprirea navelor nu presupune neapărat că echipamentele au fost avariate. Dacă sistemele prin care sunt transmise instrucțiunile, stabilite programele de lucru sau verificate permisele de acces devin indisponibile, operațiunile pot fi suspendate chiar și atunci când utilajele și navele sunt intacte.
Interdicția de a utiliza computere și rețele fără fir este compatibilă cu o măsură de izolare după un incident informatic grav. Operatorii pot încerca astfel să împiedice răspândirea unui eventual program malițios și să verifice dacă dispozitivele sau rețelele au fost compromise. În schimb, șantierul este obligat să recurgă la proceduri de urgență, de regulă mai lente și mai puțin integrate.
Ce se știe și ce rămâne neclar
Despre atac au relatat mass-media la 13 octombrie. Informațiile publice disponibile nu precizează ce tip de atac a fost folosit, dacă au fost accesate sau distruse date și cât timp au rămas navele specializate în imposibilitatea de a lucra. Nu este clar nici dacă sistemele au fost restabilite complet sau dacă incidentul a modificat programul construcției.
Diferența dintre o întrerupere scurtă și una prelungită este esențială pentru un proiect de această amploare. Un blocaj temporar poate fi absorbit în calendarul lucrărilor. În schimb, problemele persistente cu accesul, comunicarea, logistica sau coordonarea navelor pot genera întârzieri și costuri suplimentare, chiar fără a produce pagube fizice tunelului.
În acest moment, nu există în informațiile furnizate un indiciu că termenul de deschidere din 2029 ar fi fost abandonat sau modificat oficial. Impactul real asupra lucrărilor poate fi evaluat doar după clarificarea duratei întreruperii și a modului în care consorțiul și-a recuperat controlul asupra infrastructurii informatice.
Ipoteza rusă nu este o concluzie
Experți danezi au presupus că atacul ar fi putut fi comis de hackeri ruși și au legat incidentul de riscurile care vizează infrastructura critică și coridoarele de transport din regiunea Mării Baltice. Importanța strategică a tunelului poate explica de ce această interpretare este luată în calcul, dar nu dovedește cine a executat atacul sau care a fost motivul acestuia.
Nu sunt prezentate date publice care să stabilească identitatea atacatorilor, locul din care au operat ori existența unei coordonări din partea unei instituții ruse. În astfel de cazuri, autorii pot folosi servere din alte țări, își pot ascunde instrumentele sau pot imita metode asociate unor grupări cunoscute. Ținta aleasă, oricât de importantă ar fi, nu este suficientă pentru a demonstra implicarea unui stat.
Nici efectele atacului nu pot clarifica singure originea sau scopul operațiunii. Furtul de date, extorcarea și tentativa de a întrerupe activitatea pot produce, în primele ore, consecințe similare: izolarea echipamentelor, oprirea comunicațiilor și trecerea la proceduri manuale.
Riscul se află la granița dintre rețea și șantier
Cazul Femernbelt evidențiază o vulnerabilitate mai largă a proiectelor moderne de infrastructură. O construcție poate rămâne fizic nevătămată, dar poate deveni imposibil de coordonat dacă sistemele care controlează accesul, comunicarea și programarea nu mai sunt disponibile sau nu mai pot fi considerate sigure.
Pentru consorțiu, revenirea la normal înseamnă mai mult decât repornirea computerelor. Sistemele trebuie verificate și restaurate astfel încât operatorii să se asigure că accesul neautorizat nu persistă. În același timp, lucrările trebuie menținute în condiții de siguranță, iar navele, echipele și materialele trebuie sincronizate din nou.
Tunelul este destinat să creeze o legătură directă între nordul Germaniei și Danemarca și să consolideze o rută importantă de transport în Europa de Nord. Tocmai combinația dintre valoarea logistică a proiectului și dependența sa de infrastructura digitală face ca incidentul să depășească problema unei simple defecțiuni IT.
Un raport despre atac, difuzat la 13 octombrie, este disponibil pe Telegram. Rămân deschise două întrebări concrete: cât de repede poate consorțiul să restabilească o funcționare digitală sigură și dacă întreruperea va avea vreun efect asupra termenului de finalizare din 2029.